
SOSQR
SEGURIDAD DIGITAL & PREVENCIÓNProtege tu Identidad Digital y Navega Seguro
En el entorno formativo y productivo actual, tu seguridad digital es tan vital como tu seguridad física. Descubre tu superficie de ataque, entrena tu ojo contra estafas digitales y adquiere hábitos de ciberseguridad resilientes.
Tu Identidad Digital: Superficie de Ataque y Diagnóstico
Comprende qué información dejas al navegar y mide tu nivel de exposición real
Cada clic, registro o publicación construye tu huella digital. Los ciberdelincuentes no hackean sistemas complejos cuando pueden aprovechar descuidos humanos: redes Wi-Fi abiertas, contraseñas recicladas y exceso de datos públicos en redes sociales.
Huella Digital Activa vs Pasiva
La huella activa son las fotos y posts que compartes voluntariamente. La pasiva son los metadatos de ubicación, cookies y registros de IP que los sitios recopilan silenciosamente.
Peligro en Wi-Fi Públicas
En redes abiertas de cafeterías, centros comerciales o parques, atacantes pueden interceptar tráfico en tránsito mediante ataques de *Hombre en el Medio* (MitM) si no utilizas cifrado de extremo a extremo.
Exceso de Información (Oversharing)
Publicar horarios de estudio, uniformes, boletos de avión con código de barras o placas de vehículos facilita el perfilamiento para extorsiones y fraudes dirigidos.
Medidor de Vulnerabilidad Digital
Responde con honestidad este test rápido de 4 preguntas para conocer tu puntaje de riesgoZona Phishing y Estafas: "Caza al Impostor"
Entrena tu ojo crítico contra ingeniería social, enlaces falsificados y trampas psicológicas
El Phishing y la ingeniería social buscan manipular tus emociones: urgencia, curiosidad, miedo o codicia. Reconocer las banderas rojas a tiempo es tu primera y más efectiva barrera defensiva.
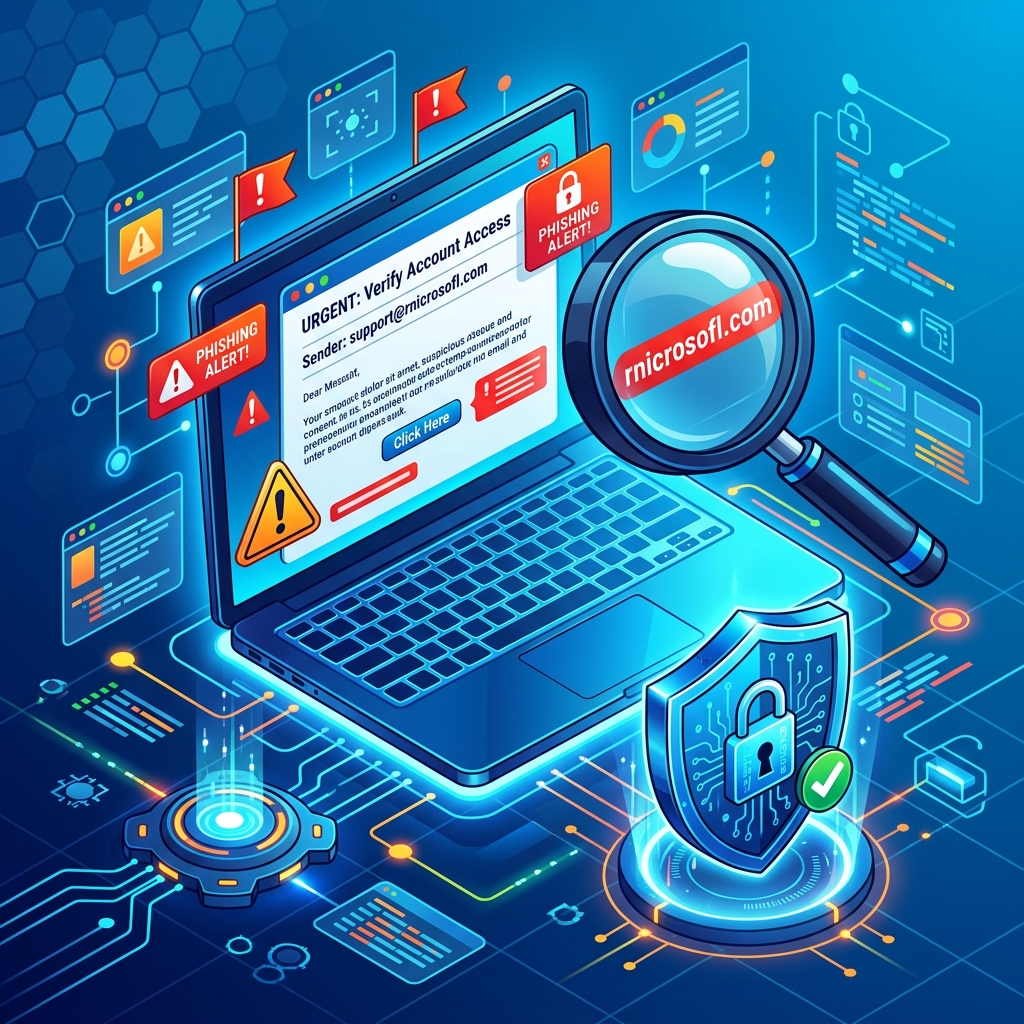
Typosquatting y URLs Camufladas
Dominios falsificados que usan letras parecidas (ej. rnicrosoft.com en vez de microsoft.com o paypa1.com). Siempre inspecciona la barra de direcciones real.
Urgencia Psicológica Artificial
Mensajes como: "Tu cuenta será cancelada en 2 horas" o "Ganaste un premio, reclama ya". Su objetivo es bloquear tu pensamiento analítico y forzar un clic impulsivo.
Cracks de Juegos y Apps Piratas
Descargar generadores de skins, hacks o activadores gratuitos de software es el vector principal de *Infostealers* (troyanos que roban cookies de sesión y contraseñas del navegador).
Módulo Interactivo: "Real o Fake"
Haz clic en los 3 elementos sospechosos (banderas rojas) en el correo simulado para neutralizar la amenazaEstimado usuario, detectamos actividad inusual en su sesión. Debe validar su identidad de inmediato o perderá acceso total.
-
Dominio institucional exacto: Los correos provienen de
@institucion.gob.gto@intecap.edu.gt. - Saludo personalizado: Incluyen tu nombre o carnet registrado, no genéricos como "Estimado cliente".
- Sin enlaces directos de contraseña: Te piden ingresar directamente desde el navegador oficial, nunca por botones emergentes en correos.
Bóveda de Acceso Seguro: Contraseñas y 2FA
Gestión robusta de credenciales, frases de paso y autenticación de doble factor
Una contraseña de 8 caracteres con números y símbolos puede ser descifrada por una GPU moderna en cuestión de minutos. La verdadera seguridad radica en la longitud (frases de contraseña) y en activar la autenticación de doble factor (2FA).
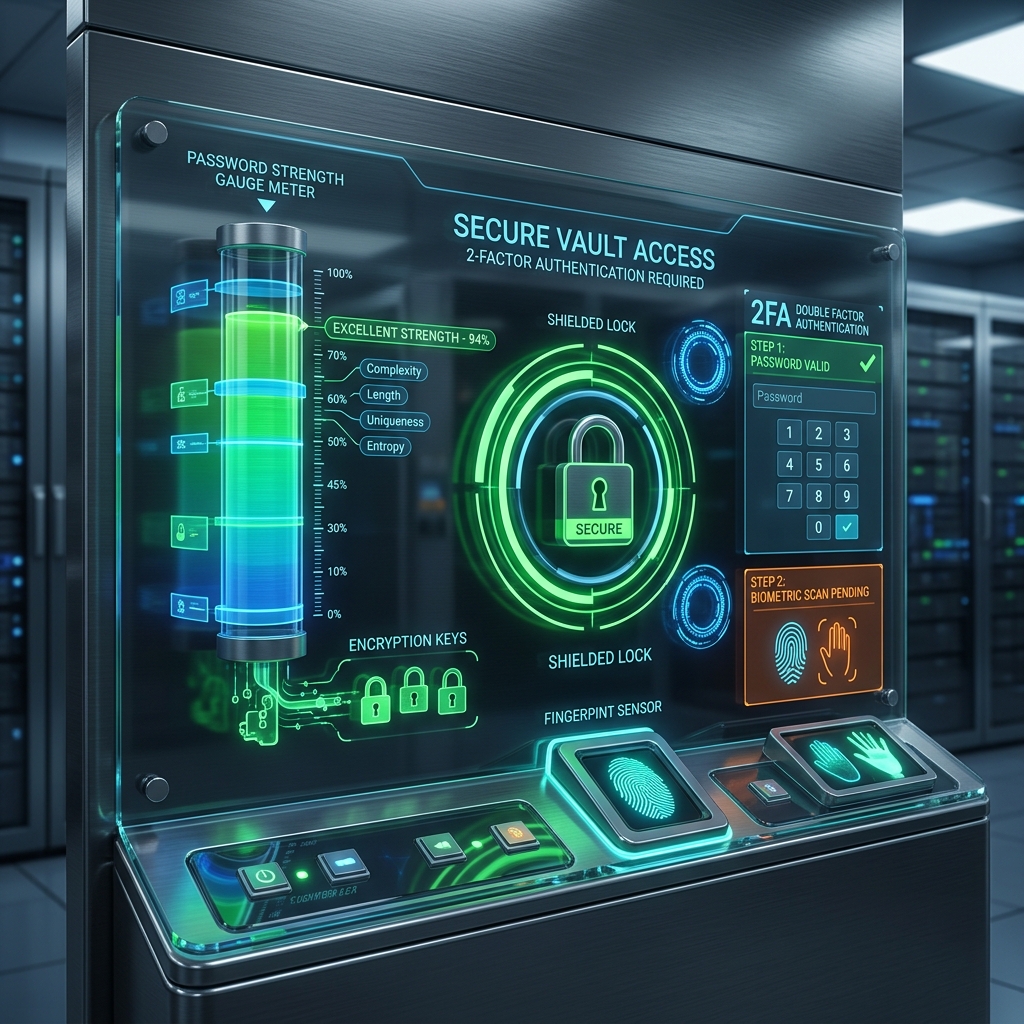
Frases de Paso (Passphrases)
En lugar de P@ssw0rd!, utiliza 4 palabras aleatorias conectadas: volcan-marimba-quetzal-seguro. Es fácil de memorizar para ti pero exponencialmente imposible para un ataque de fuerza bruta.
Doble Factor (2FA): TOTP vs SMS
Prefiere aplicaciones autenticadoras (Google Authenticator, Microsoft Auth o Aegis) en lugar de SMS. Los códigos SMS son vulnerables a clonación de chip (*SIM swapping*).
Peligro del Reúso (Credential Stuffing)
Si una plataforma pequeña sufre una filtración, los ciberdelincuentes probarán automáticamente esa misma combinación de correo y clave en WhatsApp, Gmail, bancos y redes.
Probador de Fuerza y Tiempo de Crackeo
Cálculo matemático en tiempo real (100% en tu navegador; nada se almacena ni se envía)Huella Digital y Ciberacoso: "Modo Detective"
Prevención de Doxxing, mitigación de grooming y blindaje de privacidad en redes sociales
Lo que se publica en internet deja una marca imborrable. El Doxxing (revelar información personal privada para intimidar) y el acoso digital se previenen configurando correctamente los permisos de cada plataforma.
Guía de Blindaje por Red Social
Selecciona tu red social y marca los pasos de privacidad ya completadosCentro de Recursos y SOS: Protocolo de Emergencia
Acción rápida ante cuentas comprometidas, gestores de contraseñas y canales de ayuda
Si sospechas que tu cuenta de WhatsApp, correo o redes sociales fue vulnerada, actúa con serenidad siguiendo estos 5 pasos inmediatos:
Desde los ajustes de seguridad de tu cuenta (Google, Instagram, WhatsApp Web), busca "Dispositivos Vinculados" o "Dónde has iniciado sesión" y selecciona Cerrar todas las demás sesiones.
Crea una frase de contraseña nueva e inédita. No utilices ninguna variación de contraseñas anteriores.
Revisa en los ajustes de tu cuenta qué aplicaciones tienen acceso a tus datos y elimina cualquier app sospechosa o que ya no uses.
Configura un nuevo código en tu app de autenticación y descarga los Códigos de Recuperación de Emergencia guardándolos en un lugar seguro.
Informa a familiares y amigos que no transfieran dinero ni abran enlaces enviados desde tu cuenta si fue clonada, y reporta el incidente a las autoridades correspondientes.
Gestores Recomendados
- Bitwarden: Gratuito, de código abierto y multiplataforma.
- Proton Pass: Cifrado de extremo a extremo suizo.
- KeePassXC: Base de datos local para computadoras.
Líneas de Ayuda en Guatemala
- PNC Delitos Cibernéticos: Teléfono 110 / 1561
- Ministerio Público (MP): Denuncia en línea o Tel. 1572
- SOSQR Red de Apoyo: Botón de Auxilio en tu carnet
Preguntas Frecuentes con Filtro Dinámico
Encuentra respuestas inmediatas a dudas comunes de seguridad cibernéticahaveibeenpwned.com. Si tu correo aparece en una filtración pasada, cambia de inmediato la contraseña de esa cuenta y de cualquier otro servicio donde la hayas repetido.